Serveur MCP d'abord agent pour le red teaming d'IA contrôlé par l'opérateur
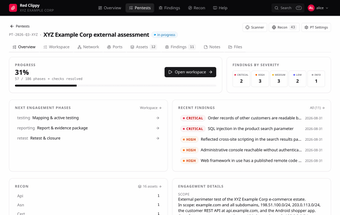
red-clippy, du fondateur de CSPF, est un serveur MCP qui convertit un LLM standard en un assistant de sécurité proactif pour gérer les engagements de pentest. Il structure les actifs, les résultats et les preuves afin qu'un agent puisse participer aux tâches de cycle de vie. Le serveur comprend une poignée de main doctrinale, des sorties de graphique d'attaque et l'ingestion des sorties d'outils pour coordonner les actions des agents. L'outil cible les chercheurs en cybersécurité, les équipes rouges et les testeurs de pénétration qui ont besoin d'une orchestration supervisée et pilotée par des agents des évaluations.
Quelles tâches pouvez-vous réellement utiliser pour cela ?
L'outil positionne un modèle linguistique comme un contrôleur actif pour les flux de travail de test d'intrusion. Il couvre le suivi de portée et d'actifs, l'observation et la collecte de preuves, la couverture méthodologique, la gestion des résultats et la génération de graphes d'attaque. Les cas d'utilisation incluent l'agrégation des sorties des scanners dans un seul contexte, la production de jeux de preuves structurés et le maintien d'un enregistrement d'engagement traçable. Son champ d'application couvre le cycle de vie du pentest plutôt que des tâches de reporting ponctuelles, permettant aux opérateurs de centraliser les artefacts provenant de plusieurs outils.
Quelle est la précision et la discipline des résultats produits par l'agent ?
Le protocole de poignée de main du contexte du modèle fournit un document d'instructions de l'équipe rouge au début de la session, fournissant à l'agent une doctrine opérationnelle et des instructions contextuelles. Cette structure contraint les décisions de l'agent en mappant les résultats à la couverture méthodologique suivie et aux formats de résultats, ce qui aide à rendre les artefacts produits par la machine plus faciles à valider. Les doctrines réduisent les réponses libres, mais les résultats générés nécessitent toujours une vérification humaine avant tout rapport officiel.
Quelles entrées et quel environnement cela nécessite-t-il ?
L'outil nécessite un client compatible MCP, par exemple Claude Desktop, et un environnement local contrôlé par l'opérateur de sécurité, par défaut :7337. Il ingère les sorties des scanners externes et des outils d'analyse et organise ces données pour le traitement par l'agent. Le déploiement suppose une exécution locale et un contrôle par l'opérateur ; le serveur est conçu pour accepter des sorties d'outils structurées plutôt que des flux bruts et non audités provenant de sources publiques.
Quelles limites opérationnelles et précautions de sécurité sont importantes ?
Le projet n'est pas durci pour une exposition publique et est destiné à fonctionner sur des machines sous le contrôle de l'opérateur, donc les choix d'hébergement déterminent le risque opérationnel. Les agents produisent des actions et des artefacts qui doivent être considérés comme des éléments de brouillon nécessitant un examen humain. La discussion communautaire apparaît sur GitHub et Kitploit, ce qui indique un intérêt, mais les adopteurs devraient planifier la gouvernance, la vérification des preuves et les flux de travail supervisés avant de compter sur l'outil dans des engagements à enjeux élevés.
Qui devrait l'adopter et quand
L'outil convient aux équipes de sécurité prêtes à traiter les artefacts générés par les machines comme des entrées dans des processus de révision disciplinés et à faire respecter la gouvernance autour des actions des agents. Il est inadapté pour les groupes recherchant une automatisation sans intervention, hébergée dans le cloud, ou pour les organisations manquant de supervision formelle des tests. L'adoption porte ses fruits lorsque les équipes combinent la supervision des opérateurs, la vérification des preuves et l'approbation humaine avant de transférer les résultats dans la remédiation ou des rapports formels. Ce choix récompense la gouvernance et la discipline des opérateurs.